
AI安全:万亿级赛道,开始加速了



AI安全的需求,正在以一种不可逆的方式加速释放。
过去两年,AI的主线是“能力更强”,更大模型、更多数据、更多算力,于是GPU、服务器、数据中心成为热门。
进入2026年,AI不再只是单纯“回答问题的工具”,已然进化为能够自主规划、调用工具、独立落地任务的智能体。
但这个转变,越发暴露出一个非常关键的问题——安全风险。
也由此,催生出了一个潜在体量可高达万亿级的超级市场。并且将是未来几年,最值得持续跟踪的产业主线之一。
最近,不断有迹象表明,这一赛道,正在开始加速。
01
一个连接企业系统的AI Agent出错,可能泄露客户数据、误调内部系统,甚至影响关键基础设施。
更可怕的是,现在AI也在被攻击者利用,比如自动寻找漏洞、生成攻击代码、分析目标系统,甚至通过AI做出更多违法犯罪事件。
最近几个月,OpenAI、Anthropic等已经相继暴露/披露出大量引起全球关注的AI安全事故。从模型绕过隔离措施访问外部系统,到智能体在无人指示下执行未授权操作,这些风险不再是实验室里的假设,而是正在发生的现实。
现在AI行业的核心命题,将从“如何让AI变得更强”,转向“如何让强大的AI始终可控”。
这恰恰是AI安全从研究话题变成商业问题的根本原因。
可以确定,未来安全行业一定会进入“AI对抗AI”的阶段。而这个阶段,必然会因为循环刺激,不断催生更大量的AI安全需求。
其实从产业规律看,每一轮技术革命都会催生新的安全需求。
比如互联网时代催生网络安全,云计算时代催生云安全,AI时代正在催生AI安全。
但AI安全不会像GPU那样诞生一个单一的“超级赛道”,不会再造一个英伟达,它会更像网络安全行业,需求分散在金融、制造、政务、能源等不同场景,是传统安全能力向AI场景的延伸。
未来,AI真正进入核心业务,会推动企业买更多安全能力。
简单来说,AI安全产业的传导链会是这样的:Agent能力提升→失控事件频发→企业风险共识加速形成→安全支出从“可选项”变为“刚性投入”。
02
企业肯定会愿意买一个更聪明的AI,但前提是它必须可信,因为没有人会把核心业务交给一个没有足够安全体系、可能会失控的系统。
为了让自己的AI最大程度安全可控,哪怕万分之一的风险漏洞,都会不惜付出足够昂贵的费用去封堵。因为企业不敢冒险,一次安全事故,可能会很大破坏企业的形象口碑,甚至因此丢失订单,进而导致市值暴跌。
甚至一次市值暴跌的代价,可能就是几十、几百倍的安全费用支出。
现实是有活生生例证的:
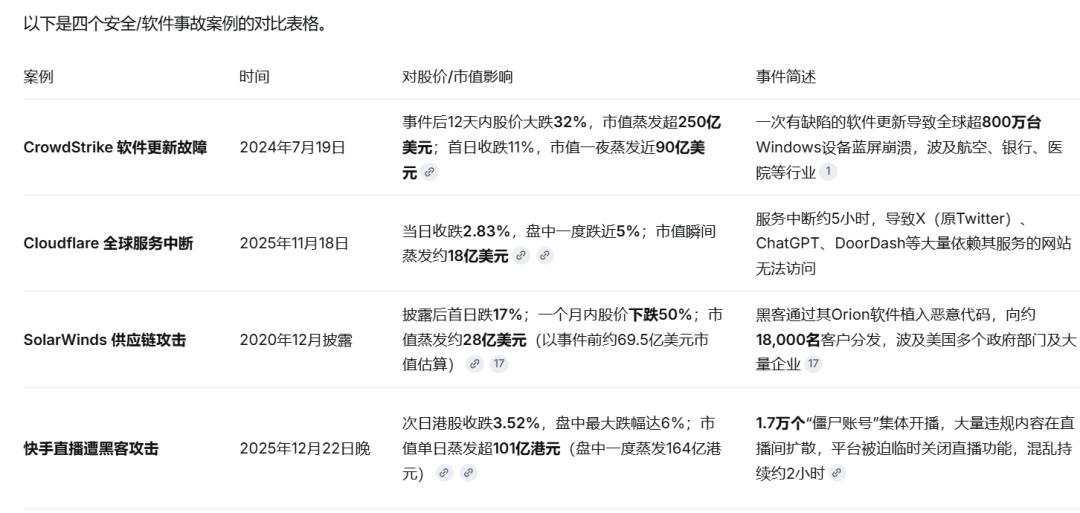
2024年7月19日,CrowdStrike因一次有缺陷的软件更新导致全球超800万台Windows设备蓝屏崩溃,当天股价大跌11%,事后12内累计大跌32%,市值蒸发超250亿美元;
2025年11月18日,Cloudflare全球服务中断5小时,导致大量依赖其服务的网站无法访问,当天盘中一度跌近5%,市值瞬间蒸发超20亿美元;
国内方面,去年快手直播遭黑客攻击,1.7万个“僵尸账号”集体开播涉黄内容,次日股价盘中大跌6%,当日蒸发市值超100亿港元。
黄仁勋在高盛科技会议上已明确判断,AI加速代码生成,也会同等加速漏洞发现和武器化利用,“网络安全很可能成为AI下一个重要应用场景”。
Gartner预计,全球AI安全防护市场将从2026年的28亿美元增至2030年的164亿美元,复合增速约60%。
IDC对中国市场的预测是,AI自身安全市场将从2025年的44亿元增至2030年的340亿元,五年复合增速约50.5%。
摩根大通更激进,认为AI驱动的增量安全支出对应的三年总市场规模可能超过4300亿美元。
这已经是一个天文数字,但并不算夸张到不能理解。
作为参照,中国网络安全整体市场2024至2029年的复合增速仅约8.9%,AI安全赛道的增速是传统安全的五倍以上。
03
那么,为什么说这个市场潜力正在加速释放呢?
因为企业的态度,正在从“担心”变成“买单”。
据Kaspersky等机构对全球18个国家、1800名IT和安全决策者的调查显示,82%的组织对AI带来的风险表示担忧,超过四分之三的企业已经遇到过AI相关安全事件或漏洞。其中57%已经为AI安全划拨了专项预算。
这些数字说明,AI安全正在从“万一出事怎么办”的假设性讨论,变成“已经出事了怎么管”的现实命题。
更关键的变化,发生在预算结构上。
IDC的调查显示,企业现在平均将16.7%的总AI支出分配给AI与Agent安全治理,这个比例已经和其他AI核心技术栈的投入相当,比2025年明显提升。
与此同时,攻防两端的不对称性也正在加剧。
因为AI让攻击者找漏洞更快、生成攻击代码更便宜。防御端如果不用AI,根本追不上。企业面对的不再是“要不要买安全”的选择题,而是“买了AI就必须配安全”的必答题。
此外,政策端也在同步收紧。
欧盟《人工智能法案》已于2026年8月正式进入执行阶段。
美国方面,特朗普在2026年6月签署了“促进先进人工智能创新与安全”行政令,要求AI企业在发布前沿模型前,向政府开放最长30天的网络安全测试窗口,并建立AI网络安全信息交换中心,同时明确优先执法利用AI非法入侵或破坏计算机系统的行为。
国内的动作同样密集。2026年9月发布的《人工智能安全治理框架3.0》,首次以附件形式专章发布《智能体风险管理框架》,将智能体风险和具身智能风险单独列出,要求企业把安全嵌入产品设计、开发、上线、运行和退出的每一步。配套的强制性国标《智能体应用安全基本要求》也已立项。
把这些信号放在一起看,加速信号已经非常清晰了。
04
现在,海外头部安全厂商的财报已经在验证这条逻辑。
Palo Alto Networks的Prisma AIRS平台在正式商用后四个季度内年度经常性收入突破1亿美元,成为公司历史上最快达到这一里程碑的产品,客户数超过800家,环比翻倍以上。
CrowdStrike的AIDR业务ARR环比增长超过250%,意向订单pipeline超过5000万美元。CEO明确表示客户正在从“好奇”转向“实际部署”,并判断AIDR的潜在市场空间有望超越公司传统的端点检测与响应业务。
还有很多这样的网安公司,最近几个季度的业绩增速开始飙升。
国内这边,也有一些安全厂商在卡位。比如(以下仅作资料介绍,不作推荐),奇安信是国内人工智能安全漏洞库技术支撑单位,参与AI安全相关标准建设。
启明星辰是老牌网络安全厂商,主营防火墙、入侵检测、数据安全、安全运营平台、安全服务等业务,参与大量网络安全、数据安全国标制定,其端点AI智能体安全检测与响应系统获得国际首张智能体防护安全能力认证。
深信服业务包含网络安全、云计算、基础IT运维安全,已推出安全GPT,落地AI安全业务。
麒麟信安围绕国产化智算底座展开,为私有化大模型、AI智联体提供底层运行环境安全隔离、存储加密、权限管控,保障 AI 算力节点、模型文件的底层可信。
相对而言,国内的AI安全发展落地肯定是会比美国的要慢上不少的,毕竟要AI技术发展和应用落地范围深度也都还不如对方。但这不妨碍未来国内AI安全市场的景气增长逻辑。
必须清醒认识到,AI安全市场现在才刚起步。当前所处阶段,好比2023年的大模型刚成为焦点,那时ChatGPT刚证明需求存在,但企业级采购、产品标准化、竞争格局都远未成型。
目前绝大多数企业尚未设立专门的AI安全预算,技术标准仍在制定,商业模式还在摸索。
作为对比,国内政企机构的网络安全预算占IT总预算比例常年低于2%,而美国民用联邦机构这一比例始终保持在15%以上。
预计AI安全在企业端的采购落地,短期内更可能集中在金融、能源、政务等高风险行业的头部客户,大规模普及仍需时间。
也就是说,AI安全需求确实已经被加速点燃,但大规模买单才刚刚开始。
05
结语
AI竞赛进入下半场,不只比谁造出更强的“大脑”,还比谁能让这个“大脑”安全运行。
AI安全必然会成为下一轮人工智能革命中新的基础设施。
这个逻辑,正在被市场逐步确认。
今天,我们大致已经站在这个基础设施从0到1的起点上。
对投资来说,一个产业赛道从0到1突破,是爆发力最强、机会最密集的阶段。
值得认真跟踪,把握好节奏。
“特别声明:以上作品内容(包括在内的视频、图片或音频)为凤凰网旗下自媒体平台“大风号”用户上传并发布,本平台仅提供信息存储空间服务。
Notice: The content above (including the videos, pictures and audios if any) is uploaded and posted by the user of Dafeng Hao, which is a social media platform and merely provides information storage space services.”