凤凰风暴眼 | 长鑫科技,被骗子盯上了

来源|凤凰网《风暴眼》
一封标注为长鑫科技的面试邮件,可能不是机遇,而是一套早已量产的诈骗剧本。
图源:长鑫存储
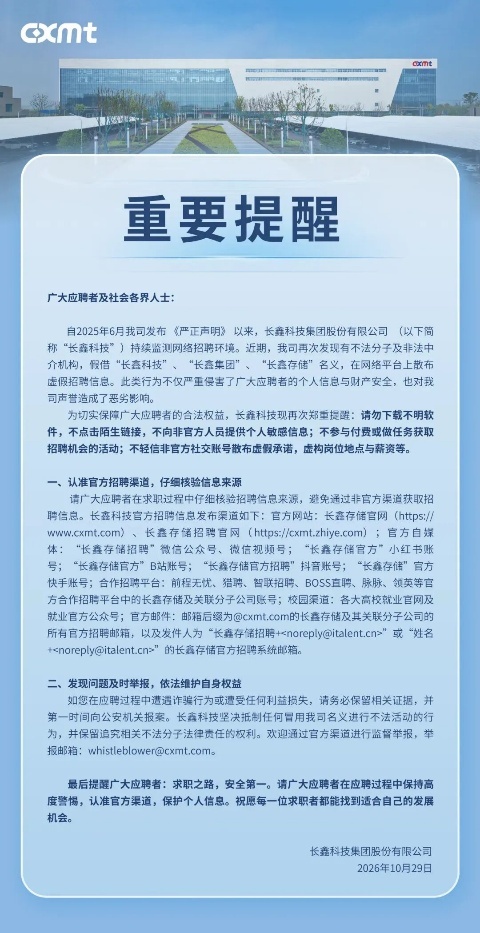
10月29日,长鑫科技发布声明强调,近期,公司再次发现有不法分子及非法中介机构,假借“长鑫科技”、“长鑫集团”、“长鑫存储”名义,在网络平台上散布虚假招聘信息。此类行为不仅严重侵害了广大应聘者的个人信息与财产安全,也对公司声誉造成了恶劣影响。
长鑫科技再次郑重提醒:请勿下载不明软件,不点击陌生链接,不向非官方人员提供个人敏感信息;不参与付费或做任务获取招聘机会的活动;不轻信非官方社交账号散布虚假承诺、虚构岗位地点与薪资等。
凤凰网《风暴眼》发现,这类仿冒招聘已经形成流水线式诈骗套路。骗子手握一套通用PPT模板,只替换企业信息,轮番瞄准热度高、体量较大的公司设计骗局。
01 “大厂”抛来的橄榄枝?
社交平台上,不少求职者晒出自己遭遇的仿冒招聘骗局,不法分子套上长鑫存储(CXMT)的外壳,用一套环环相扣的说辞,引诱求职者下载来路不明的恶意软件。
有求职者记录下完整流程。
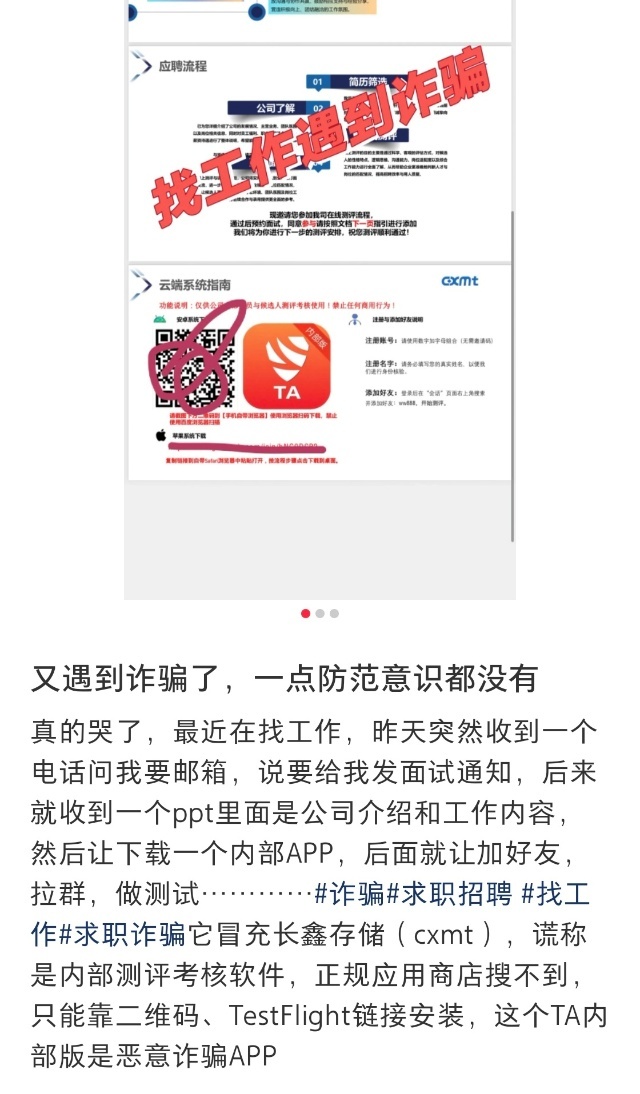
他正处在求职空档,一通陌生电话打进来,对方开口索要邮箱,称要发送面试通知。没过多久,一封邮件抵达,附件是包装规整的PPT,里面排布着长鑫公司介绍、岗位工作内容,看上去和正规企业的招聘材料并无两样。
图源:小红书
紧接着,对方提出新要求,让求职者下载一款所谓内部APP,再加私人好友、拉入群组,参与线上测评。
图源:小红书
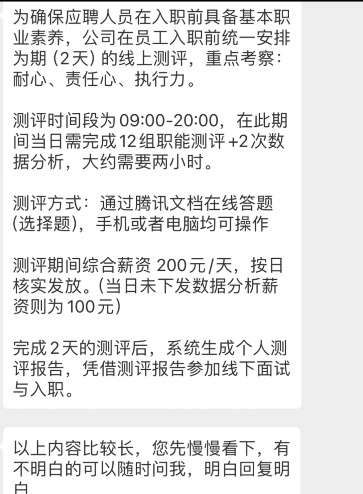
同样收到类似PPT的网友发帖表示,对方会把这套入职前的线上测评包装得煞有介事,号称为期两天,用来考察求职者的耐心、责任心与执行力。
话术里写满各种细节,完成12组职能测评和2次数据分析,用腾讯文档答题,手机、电脑都能做,测评还有薪资补贴,全部考核做完生成报告,就能进入线下面试、办理入职。
不少求职者做完首轮测评,果真收到100元现金,这并非招聘福利,而是“养猪”套路。
据深圳市公安局公布的类似案例显示,在拿到现金返利后,紧接着抛出小额转账(53返68)的任务,让求职者继续尝到返现的甜头,一步步放下防备。
等求职者完全接受这套“做任务拿报酬”的逻辑,真正的收割就来了。
骗子会搬出“多组连单任务”的说辞,宣称12组职能测评任务必须整套完成,否则无法提现,垫付的金额也水涨船高,从一千余元跳到4995元,甚至数万元。
一旦受害者把大额资金转出去,局面立刻反转。
骗子会谎称求职者“操作失误,造成小组任务失败,账户遭到冻结”,需要继续打钱修复数据才能解冻,有的还会诱导受害者线下直接交现金。
而这款内部版的软件,便是整套骗局的核心。
它无法在主流应用商店检索到,安装渠道只有两个,二维码或是TestFlight链接。骗子会提前铺垫理由,称这是内部测评考核专用程序,不属于公开上架版本。
话术也有不同变体。
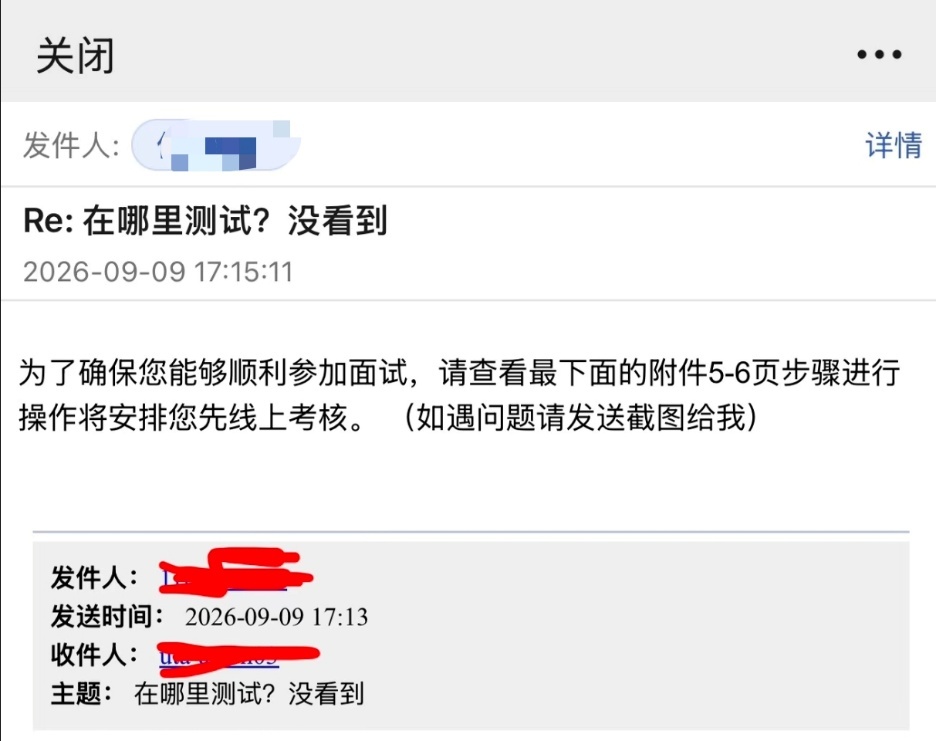
有人收到的指引更为具体,必须把二维码保存至相册,切换到手机自带浏览器扫码才能安装。
这套操作刻意绕开应用商店的安全校验,骗子只模糊归因为内部专用,不做更多解释。
有求职者试探着回复,自己手机装了反诈软件,二维码无法识别,对方并未就此收手,转而继续抛出另一套说辞圆场:“反诈系统识别到‘安装来源未知’这个高危特征后,就会自动触发”。
图源:小红书
而面对求职者核实地址的疑问,骗子也准备好了托词。
他们告诉求职者,对应分公司工商信息还在下发流程,地图平台暂时查不到点位。等线上测评全部完成,工作人员会再联系,安排线下面试和入职。
层层铺垫完成之后,收费环节登场。想要参与测评,求职者需要先缴纳100元费用。
面对长鑫这类大厂抛来的“橄榄枝”,求职心切的人,很容易在这个节点放下戒备。
一旦点开陌生链接、扫码安装这款APP,个人隐私、账户资金都会暴露在风险之下。
这也不是长鑫科技第一次发布同类风险提示。
早在2025年6月,长鑫就曾对外通报,有不法分子冒用长鑫集团名义,借助虚假招聘、有奖链接实施诈骗。
02 瞄准知名企业,换个名继续骗
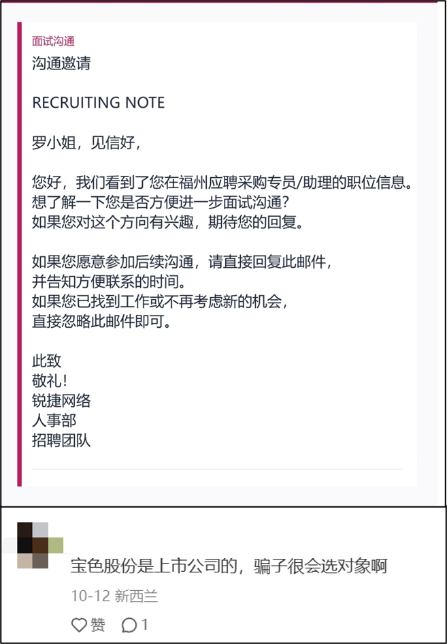
遭遇冒用名义招聘诈骗的,远不止长鑫存储一家。
图为招聘诈骗中被冒用的部分企业 图源:小红书
被骗子盯上的企业,多是各行业的热门公司,自带行业知名度与公众信任度。
不止科技制造类的企业,B站知名UP主影视飓风,也没能躲过诈骗团伙的冒名招聘。
图源:影视飓风
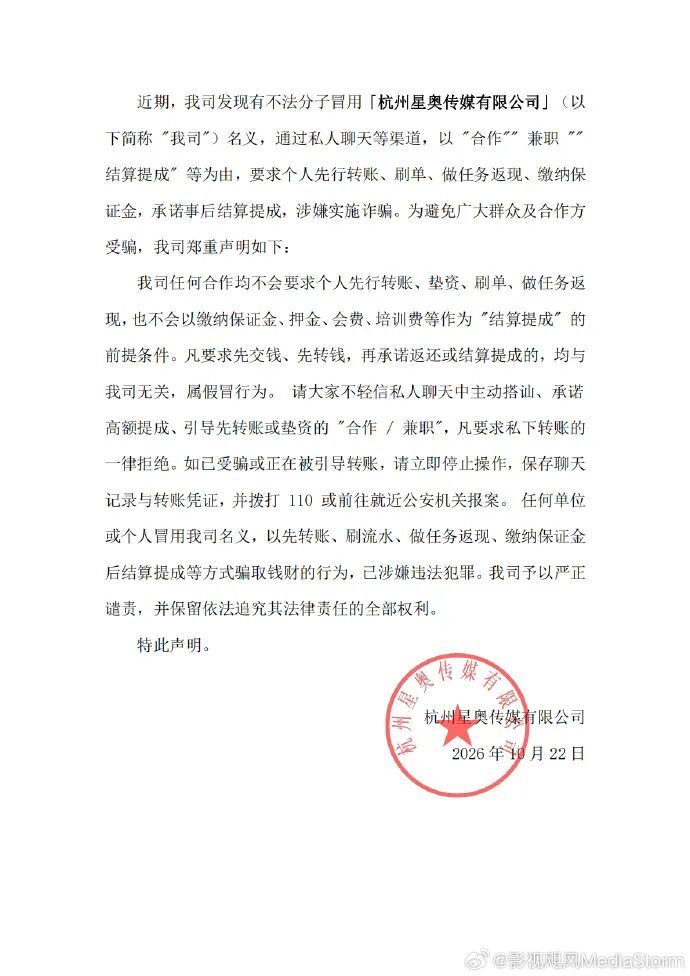
10月22日,影视飓风官方发布声明,明确公司任何合作均不会要求个人先行转账、垫资、刷单、做任务返现,也不会以缴纳保证金、押金、会费、培训费等作为“结算提成”的前提条件,直指近期频发的冒用其名义的招聘诈骗行为。
可以看出,骗子并不在意目标公司的具体赛道,只要具备一定公众知名度、能为“高薪岗位”做信用背书,就可以拿来行骗。
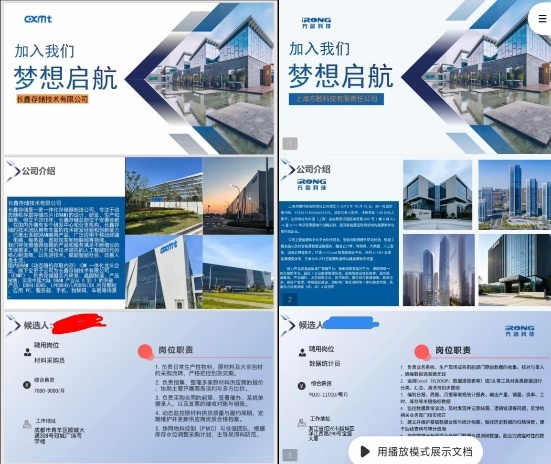
图为同一套模板下的两家企业邀约 图源:小红书
凤凰网《风暴眼》还发现,诈骗团伙会套用同一个模板的PPT,只是把公司名称从A换成B,再替换掉岗位信息,一份虚假录用邀约就产生了。
对于诈骗团伙而言,模板化生产极大降低了作案成本,而每年更新的求职大军则提供了源源不断的新目标,哪怕骗局本身漏洞百出,也总会有求职者在信息差与情绪焦虑中受骗。
于女士对凤凰网《风暴眼》表示,自己是一名研三学生,秋招开始后她投出几十份简历都石沉大海,整个人处于焦虑与自我怀疑的状态。
当一个浙江宁波的陌生号码准确叫出她的名字,并表示要发送面试邀约时,哪怕对方全程没报公司名称,她也没有开口追问。
“找工作的心蒙蔽了理性的心。”于女士坦言,自己当时下意识把对方归为“自己投过的某一家”,加上此前就有过未投递却接到招聘电话的经历,便默认是招聘平台信息泄露所致,顺着对方的节奏提供了邮箱。
面对来之不易的机会,多数人不愿主动质疑,生怕错失offer,反而被动跟着骗子的流程一步步走。
图源:小红书
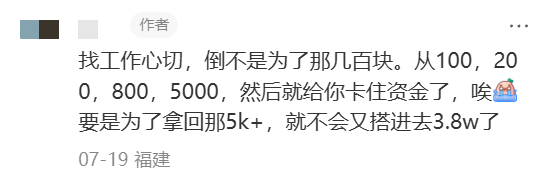
有自称被骗3.8万元的受害者在社交媒体感叹,自己最初根本不是贪图返利,只是怕“不完成任务影响入职”,结果为了拿回前面的钱,只能不断往里搭钱。
被诈骗的钱也很难追回,上海申宜禾律师事务所律师李海权对凤凰网《风暴眼》表示,赃款到账后几分钟内,就会通过“跑分”账户、多级银行卡、虚拟货币等手段层层拆分洗白,报警时往往已过止付黄金期;诈骗窝点也多盘踞在境外,人员、服务器均不在国内。
而骗子能精准找到求职者的邮箱、姓名等个人信息,背后又藏着一条产业链。
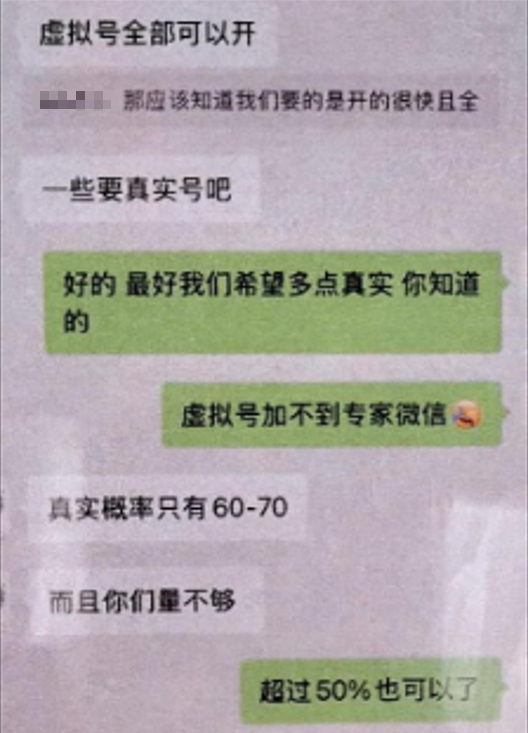
图为“开盒”上下游进行交易的聊天截图 图源:社交媒体截图
据人民日报报道,上海普陀区近期审结的一起案件里,犯罪嫌疑人林某、甘某收购某招聘平台上闲置、失效的企业账号,伪造人力资源公司授权书骗过资质审核,把“死号”重新激活。
两人手里握着七八十个可用账号,每天像正常的HR一样做任务攒积分,用积分在平台上批量解锁求职者的姓名与联系方式。
这些被“开盒”的数据,一开始主要卖给商业咨询公司做竞品调研,或者卖给猎头定向挖人,但一旦进入黑市,就会被反复倒手。
简历里自带的邮箱、期望行业、投递岗位,跟着姓名和电话一起变成可买卖的商品,下一个买家是谁很难查到。
作为信息源头之一的招聘平台,需不需要为这场泄露负责?
李海权对凤凰网《风暴眼》表示,关键看两点:一是平台是否主动贩卖信息,二是是否尽到审核义务。如果平台批量出售简历、向无关联第三方超范围提供,就属于违法处理个人信息;如果平台未核验企业资质、未取得求职者单独同意就开放简历,同样难辞其咎。
一份模板PPT能换着公司名年复一年地投放,是因为整条链路都已经模板化,每一环都有成熟的分工。
但企业打假的速度,始终追不上骗局换壳的速度。
让“企业”不再成为黑产随意租用的招牌,需要持续穿透招聘诈骗的每一层,而求职者也需要在扫码前搜寻网友的攻略或者致电官网渠道求证。
秋招会年年来,带着简历和焦灼的等待。
只要信息泄露的口子还在,这套剧本就总会在下一个求职季,对准新一批投出简历的年轻人。